Consent

This site uses third party services that need your consent. Learn more

Przejdź do treści
Produkt

MailRisk

Natychmiast pomocna informacja zwrotna i zgłaszanie podejrzanych e-maili

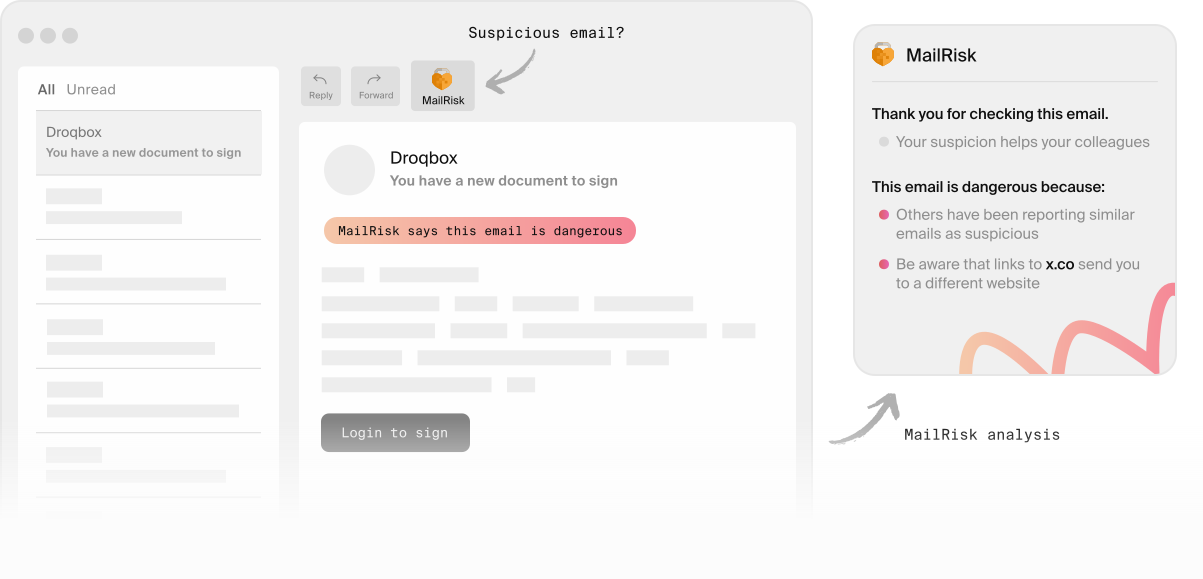
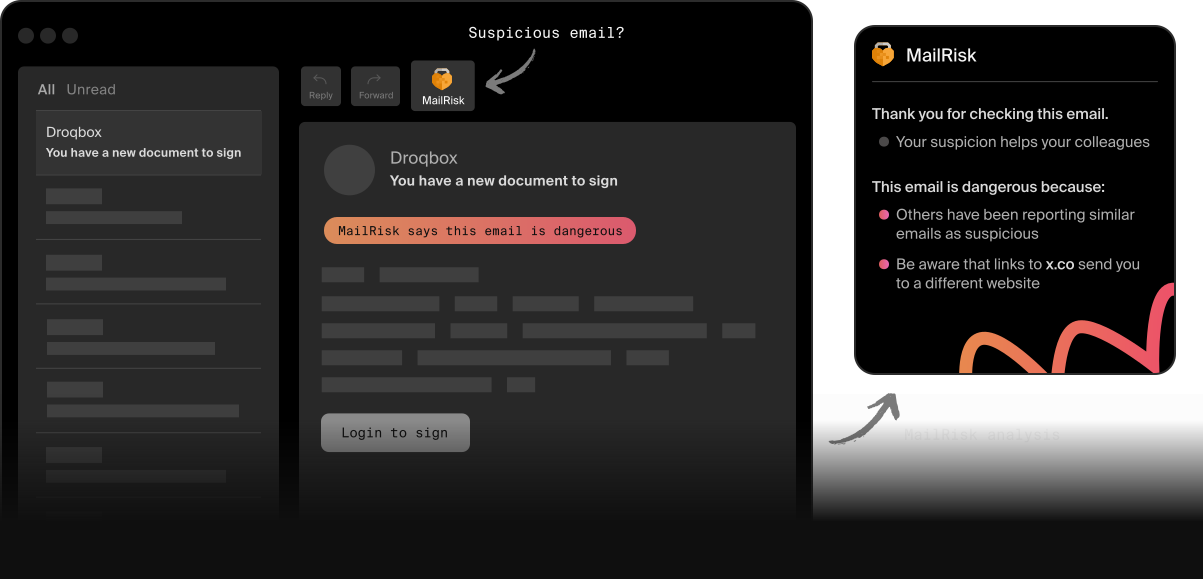
Ilustracja przedstawiająca podejrzany e-mail i komunikat MailRisk. Ilustracja przedstawiająca podejrzany e-mail i komunikat MailRisk.

Daj każdemu szansę, by ćwiczyć cyberbezpieczeństwo

Jednym kliknięciem każdy w Twoim zespole może pomóc uczynić organizację bardziej odporną na cyberataki.

MailRisk automatycznie analizuje phishing, spam i oszukańcze e-maile, a Twoi współpracownicy od razu otrzymują informację zwrotną na temat swojego działania.

Wygodny przycisk jest zawsze dostępny w skrzynce odbiorczej, dzięki czemu bezpieczeństwo staje się widoczną, konkretną i satysfakcjonującą częścią codziennej rutyny.
Illustration showing the location of the MailRisk icon in an email app.

Jak działa MailRisk

E-mail wciąż jest jedną z głównych taktyk, za pomocą których cyberprzestępcy przejmują uwagę ludzi i nakłaniają potencjalne ofiary do działania wbrew zdrowemu rozsądkowi.

Sprawienie, by zgłaszanie ryzykownych e-maili było łatwe, wygodne i satysfakcjonujące, to niezwykle skuteczny sposób na zachęcenie do zaangażowania – i uczynienie cyberbezpieczeństwa pozytywnym doświadczeniem dla wszystkich.

Automatyczna analiza ataków socjotechnicznych przez e-mail

Przycisk MailRisk znajduje się na pasku narzędzi programu pocztowego – niezależnie od tego, czy korzystasz z aplikacji na komputer, poczty w przeglądarce czy aplikacji mobilnej.

Za każdym razem, gdy ktoś sprawdza e-mail, automatycznie wyszukujemy podobne wiadomości zgłoszone przez współpracowników jako podejrzane i sprawdzamy go także w innych źródłach danych.

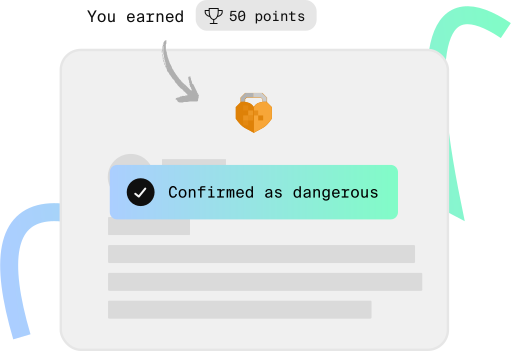
Gdy znajdziemy dopasowanie, od razu otrzymujesz potwierdzenie, jak Twoje działanie przyczyniło się do bezpieczeństwa organizacji – i Twojego własnego!

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Indywidualne zgłoszenia, które wzmacniają ochronę całego zespołu

Na podstawie zgłoszeń MailRisk rozpoznaje, czy kampania phishingowa jest wymierzona w wiele osób w firmie. A gdy zintegrujesz te dane o zagrożeniach z filtrami antyspamowymi, pomoże to zablokować niebezpieczne e-maile, zanim dotrą do innych członków zespołu.

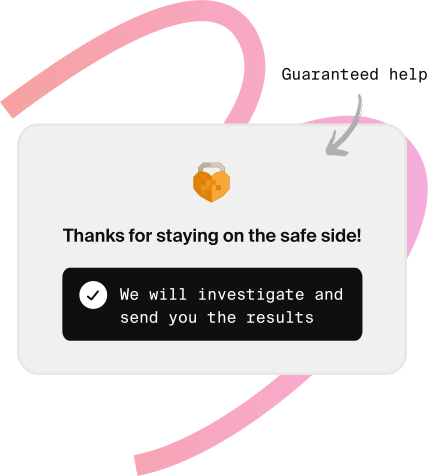
Można też dodawać kontekst do zgłoszeń, co ułatwia zespołom IT i bezpieczeństwa podejmowanie świadomych decyzji bez dodatkowego wysiłku.

Illustration of a user receiving a message to say their email report will be investigating – an example of how users receive feedback.

Bogatsze dane o zagrożeniach e-mailowych wyższej jakości dla Twojego programu bezpieczeństwa

Natychmiastowa informacja zwrotna sprawia, że ludzie częściej zgłaszają podejrzane e-maile – liczba zgłoszeń może wzrosnąć nawet 50-krotnie.

Do korelacji i klasyfikacji używamy uczenia maszynowego w czasie rzeczywistym, analizując te dane na naszej platformie chmurowej w UE, projektowanej z myślą o prywatności i wykraczającej poza standardy RODO.

Dzięki temu zespoły IT i bezpieczeństwa automatycznie zyskują kopalnię danych o zagrożeniach pochodzących od wielu osób, którą mogą wykorzystać do znajdowania punktów wejścia wykorzystywanych przez atakujących.

Co możesz osiągnąć dzięki MailRisk

Ludzie od razu uznali MailRisk za przydatny, a liczba zgłoszeń wzrosła. MailRisk obniża próg sięgania po pomoc, ale zamiast przysparzać nam pracy, sprawił, że niemal całkowicie pozbyliśmy się ręcznych zgłoszeń do naszego helpdesku.
Mari Nygaard Simonsen Head of Threat and Vulnerability Management w Intility

Zobacz, jak Intility rozwinęło threat intelligence i zwiększyło skuteczność obrony przed phishingiem

Zacznij od najmniejszego działania, jakie może podjąć każdy

Sprawdzając e-mail w MailRisk, współpracownicy dostają potrzebną pomoc, a jednocześnie pomagają innym. Ta natychmiastowa nagroda sprawia, że zawsze mają pozytywne doświadczenie z cyberbezpieczeństwem.

Znane narzędzia i proste działania zdobywają zaufanie i zaangażowanie ludzi oraz budują ich pewność w podejmowaniu dobrych decyzji dotyczących bezpieczeństwa.

Zarządzaj ryzykiem z pełnym zestawem narzędzi Secure Practice

Dane z MailRisk stają się jeszcze cenniejsze w połączeniu z symulacją phishingu lub w ramach programu threat huntingu.

Anonimowe dane o zachowaniach z tych wszystkich działań – i nie tylko – zamieniają się w Human Risk Metrics, które wyznaczają obszary ryzyka, którymi możesz się zająć za pomocą ukierunkowanych mikrokursów.

Do tego te zanonimizowane dane to Twój tajny pomocnik w sprawnych procesach zgodności i certyfikacji.

FAQ o MailRisk

Czy MailRisk działa z e-mailami w wielu językach?

Tak!

MailRisk jest dostępny w wybranym przez Ciebie języku, aby korzystanie z niego było jak najprostsze i najbardziej naturalne dla wszystkich w organizacji.

Platforma Secure Practice jest dostępna we wszystkich językach tej strony, i nie tylko – stawiamy w pełni na Europę. Możesz też dostosować i przetłumaczyć wszystkie materiały i ćwiczenia, które udostępniasz zespołowi, na ich język ojczysty.

Czy mogę używać MailRisk na telefonie?

Jeśli Twoja organizacja korzysta z klienta poczty Office 365, możecie używać przycisku MailRisk w dedykowanej aplikacji na iOS lub z Google Play.

Organizacjom korzystającym z lokalnego serwera Exchange oferujemy obejście ograniczeń Microsoftu: korzystanie z Outlook Web Access (OWA) w przeglądarce.

Oto pełny poradnik, jak korzystać z MailRisk na urządzeniach mobilnych.

Czy dane z mojej poczty są gdzieś wysyłane podczas analizy MailRisk?

Tak.

Jest to konieczne, aby przeprowadzić wystarczająco dokładną analizę i nadążać za najnowszymi cyberzagrożeniami. Gdy klikniesz przycisk MailRisk, e-mail, który chcesz przeanalizować, jest pobierany przez Secure Practice.

Robimy to na podstawie pisemnej umowy z Twoim pracodawcą, która szczegółowo opisuje, w jaki sposób możemy przetwarzać te dane.

Kto może zobaczyć e-maile, które zgłaszam przez MailRisk?

MailRisk ma działać tak automatycznie, jak to możliwe. Niektóre podejrzane e-maile wymagają jednak ręcznej analizy, podczas której upoważniony ekspert ds. bezpieczeństwa otworzy Twój e-mail, aby go sprawdzić.

Ponadto, jeśli zgłoszony e-mail zawiera szczególne zagrożenie, może zostać przejrzany przez pracowników, którzy budują jak najlepsze zabezpieczenia na przyszłość.

Jeśli Twój e-mail nie zawiera żadnego zagrożenia, jego treść pozostaje ukryta przed wszystkimi pracownikami, chyba że złożą oni konkretny wniosek o jej odblokowanie. Takie wnioski są rejestrowane w celu zapewnienia rozliczalności.

Czy mogę cofnąć przesłanie danych z e-maila?

Każdy może zmienić zdanie, a my dbamy o to, by w MailRisk było to łatwe.

Otwórz MailRisk i kliknij przycisk menu w prawym górnym rogu. Znajdziesz tam listę przeanalizowanych e-maili.

Kliknij e-mail, którego dane chcesz wycofać, a następnie kliknij „Wycofaj zgłoszenie”, aby usunąć wszystkie dane.

Jak długo przechowujecie dane z mojej poczty?

Przede wszystkim zbieramy dane wyłącznie z e-maili, które wybierzesz do analizy.

Jeśli nie znajdziemy żadnego szczególnego zagrożenia, treść e-maila zostanie automatycznie usunięta po określonej liczbie dni, zgodnie z ustawieniami Twojego pracodawcy.

Czy MailRisk może blokować e-maile w skrzynkach odbiorczych?

MailRisk nie jest filtrem antyspamowym, lecz uzupełnieniem tego typu technologii bezpieczeństwa i źródłem danych dla niej.

Zespoły bezpieczeństwa mogą wykorzystywać dane z MailRisk w sposób dopasowany do swoich potrzeb, w tym przez udostępniane przez nas API.