Consent

This site uses third party services that need your consent. Learn more

Przejdź do treści
Produkt

Symulacja phishingu

Zautomatyzowany trening radzenia sobie z nieoczekiwanymi, ukierunkowanymi zagrożeniami

Zamień ćwiczenia phishingowe w satysfakcjonujące doświadczenie edukacyjne

Pomóż współpracownikom uczyć się na realistycznych zagrożeniach w bezpiecznym środowisku.

Nasz symulator phishingu łączy łatwy w obsłudze interfejs z wieloma formatami (e-mail, SMS, połączenia głosowe), gotowymi treściami i funkcjami automatyzacji.

Pokaż współpracownikom, że phishing nie musi być grą w obwinianie, której nigdy nie wygrają.
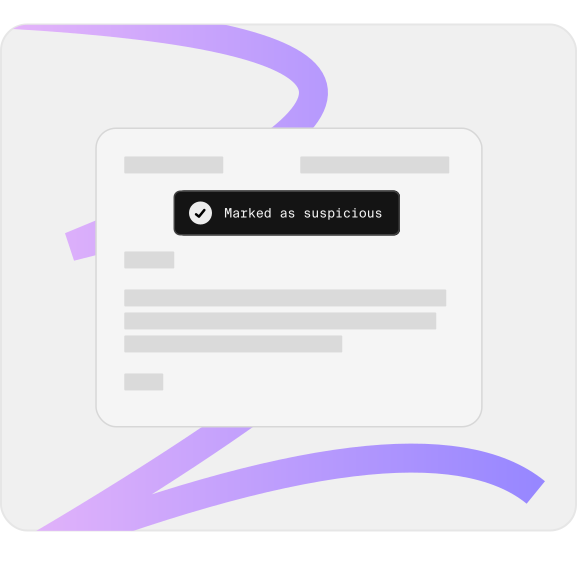
Mockup of an email showing a “marked as suspicious” confirmation.

Jak działają nasze symulacje phishingu

Zapewniamy wszystko, czego potrzebujesz do kampanii phishingowych dopasowanych do indywidualnych umiejętności, wiedzy i codziennej rutyny.

Do tego zanonimizowane wyniki pomagają budować zaufanie współpracowników, a losowania nagród sprawiają, że całe doświadczenie jest dla nich wygraną.

Symuluj zagrożenia na podstawie prawdziwych przykładów

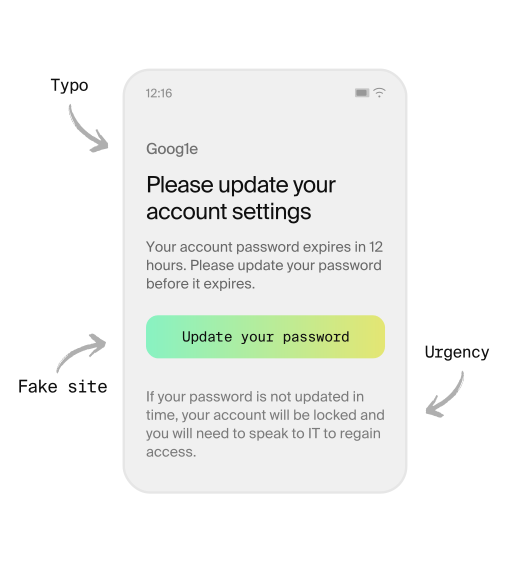
Nasz symulator phishingu zawiera gotowe ćwiczenia odzwierciedlające prawdziwe oszustwa – z projektem i treścią wziętymi wprost z rzeczywistych prób wyłudzeń.

To realistyczne podejście przygotowuje Twój zespół na prawdziwe zagrożenia wszelkiego rodzaju: phishing e-mailowy, phishing SMS-owy (smishing) i phishing głosowy (vishing).

Mockup of a seemingly real email, annotated with some of the giveaways that it’s fake.

Natychmiastowa informacja zwrotna z MailRisk

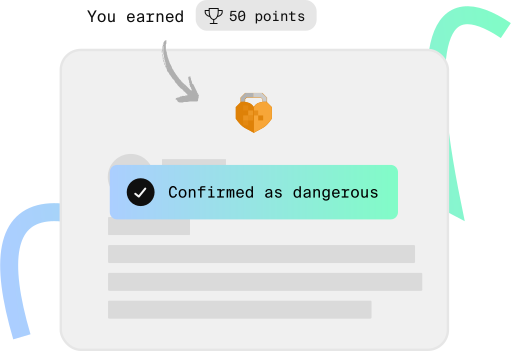
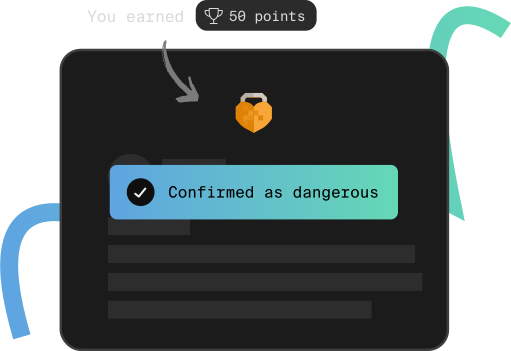
Połącz nasz symulator phishingu z MailRisk, aby od razu nagradzać współpracowników punktami, gdy prawidłowo zgłoszą oszustwo.

Pomóż im wyrobić nawyk korzystania z MailRisk w razie podejrzeń i otrzymywania informacji zwrotnej na miejscu, by uczyli się na każdej zgłoszonej wiadomości.

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Dopasuj symulacje do anonimowych danych o zachowaniach

Secure Practice zbiera anonimowe dane o tym, jak Twój zespół radzi sobie z podejrzanymi e-mailami, cyberćwiczeniami, ankietami i nie tylko.

Wykorzystaj te zanonimizowane informacje do tworzenia kampanii phishingowych, które wzmacniają właśnie najsłabiej rozwinięte umiejętności – bez wytykania kogokolwiek palcami.

Do tego losowe wysyłki i nowe wyzwania sprawiają, że symulacje phishingu pozostają skuteczne w dłuższym czasie.

Skaluj szkolenia dzięki automatycznym planom treningowym

Plany treningowe łączą wiele symulacji phishingu ze śledzeniem postępów i zróżnicowaniem, dzięki czemu współpracownicy dostają wyzwania dopasowane do ich obecnych umiejętności.

Wszystko jest zautomatyzowane – z wieloma szablonami do użycia lub dostosowania, a także z możliwością tworzenia kampanii od zera. Obsługa wielu języków i nasze API dają nieograniczone możliwości dostosowania.

Zapewnij wszechstronne doświadczenie edukacyjne

Wysyłanie kogoś na uniwersalny kurs po tym, jak dał się nabrać na phishingowego e-maila, może być bardzo zniechęcające – i jest straconą szansą.

Dlatego używamy Human Risk Metrics, by śledzić zachowania ludzi w czasie, w pełni szanując ich prywatność.

Dzięki tym informacjom możesz angażować ludzi krótkimi kursami, cyberćwiczeniami na żywo, quizami i innymi aktywnościami, które pomagają im rozwijać się we własnym tempie.

Dbamy też o sprawne działanie dzięki automatycznej synchronizacji użytkowników i zaawansowanym statystykom, w tym eksportowi do Excela.

Spraw, by symulacje phishingu były przyjazne dla prywatności

Ujawnianie indywidualnych zachowań podczas ćwiczeń phishingowych może prowadzić do inwazyjnej – a nawet nielegalnej – inwigilacji, zwłaszcza w świetle RODO.

W Secure Practice równoważymy spersonalizowane zarządzanie ryzykiem ludzkim z prywatnością, dostarczając dane statystyczne o podatnościach zespołu.

Nasze podejście łączy badania, modele danych, uczenie maszynowe i wizualizacje, by zapewnić ukierunkowane szkolenia bez kompromisów w kwestii prywatności.

Robimy to nie tylko dlatego, że działamy w Europie, ale dlatego, że traktujemy prywatność jako kręgosłup zrównoważonego zarządzania ludzkim ryzykiem cybernetycznym.

To fascynujące widzieć, jak elementy układanki do siebie pasują. E-mail jest z jednej strony bardzo prosty, a z drugiej to złożony wektor ataku, przed którym musimy chronić całą organizację. Nie możemy myśleć o rozwiązaniach technicznych i ludziach osobno – jedno i drugie musi być ze sobą spójne.
Martha Eike Senior Security Manager w Storebrand

Naucz ludzi rozpoznawać phishing bez bezdusznej inwigilacji